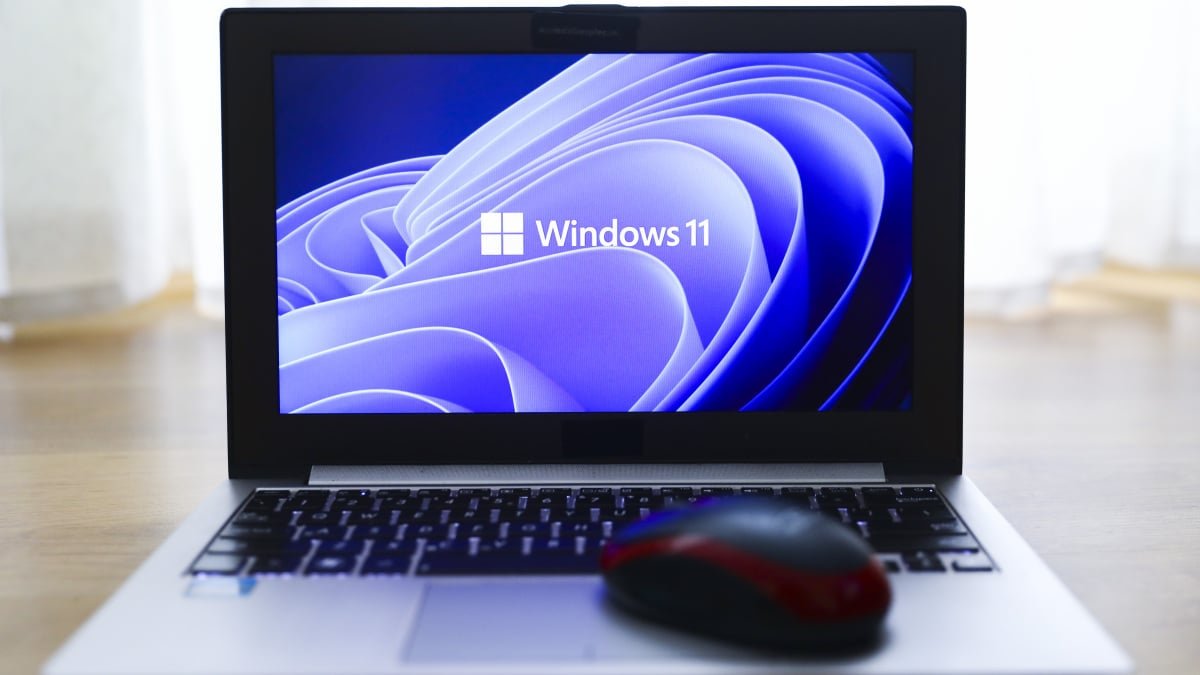
Microsoft arbeitet schnell daran, Fehler zu beheben, die im Notfall-Update für Windows 11 aufgetreten sind.

Im umfangreichen September-Update von Microsoft wurden insgesamt 966 Fehler behoben, darunter zwei kritische Schwachstellen, die bereits aktiv ausgenutzt wurden. Dieses Update wurde in der letzten Woche im September 2026 veröffentlicht.
Eine Woche nach der Veröffentlichung eines Patches hat Microsoft am 14. September einen zusätzlichen Notfall-Patch veröffentlicht. Dieser Patch, mit dem Namen KB5129194, ist für Benutzer von Windows 11 Version 26H1 gedacht. Es wird empfohlen, dass Windows 11 Benutzer dieses Update schnellstmöglich installieren, um die neuesten Sicherheitsupdates zu erhalten und von den Fehlerbehebungen im Patch zu profitieren.
Berichten zufolge führte das letzte Update am Dienstag zwar einige Sicherheitslücken ein, aber es verursachte auch Probleme. Nutzer stellten fest, dass Remote Desktop Services (RDS) instabil wurden, bestimmte USB-Audiogeräte nicht mehr richtig funktionierten und Anwendungen mit Hyper-V-basierten Linux-Virtual-Maschinen wie Claude Cowork Schwierigkeiten hatten.
In dieser Woche wurde ein Patch veröffentlicht, der Fehler behebt, die durch das vorherige Update verursacht wurden und zusätzliche Sicherheitsupdates enthält. Es werden jedoch nicht alle USB-Audio-Probleme gelöst. Microsoft hat angekündigt, dass das Update Fehler im Multichannel-Audio behebt, aber einige Geräte mit USB-Audio-Klasse 1.0 funktionieren immer noch nicht richtig. Das Unternehmen arbeitet an einer Lösung für diese verbleibenden Probleme.
Der Text erwähnt zwei Zero-Day-Exploits, die in der vergangenen Woche bekannt wurden. Einer betraf einen Fehler im Windows Update Stack und ermöglichte es einem Angreifer, Systemberechtigungen zu erlangen. Der andere Exploit war eine Schwachstelle in Windows Advanced Local Procedure Call (ALPC), die ebenfalls Angriffe ermöglichte, um Systemberechtigungen zu erlangen.
Beide Schwachstellen wurden ausgenutzt, aber Microsoft hat nicht erklärt, wie genau sie bei diesen Angriffen ausgenutzt wurden.
- OpenAI und Microsoft werden von lokalen Zeitungen wegen des Missbrauchs von Gesichtserkennungstechnologie verklagt.
- Der Text behandelt die sechs größten Sicherheitsverletzungen im Bereich der Cybersicherheit von 2026 bis heute.
- Endlich gibt es eine Gemini-App für Windows, was eine gute Nachricht ist, die mit “Hallelujah” ausgedrückt werden kann.
Cybersecurity-Experten haben Mashable im April mitgeteilt, dass künstliche Intelligenz (KI) eine Rolle bei der Entdeckung von Softwarefehlern und Sicherheitslücken spielt, was sowohl positive als auch negative Auswirkungen haben kann. Daher enthalten neue Betriebssystem-Updates oft viele Korrekturen. Anfangs lehnte Microsoft die Verwendung von KI in seinem neuesten Update ab, doch im Juli änderte das Unternehmen seine Meinung und erklärte, dass die KI-gestützte Schwachstellenerkennung zu zusätzlichen Sicherheitskorrekturen in seinen Versionen führen würde.
Windows-Benutzer können das aktuelle Update herunterladen, auch wenn sie das vorherige Update vom Patch Tuesday der letzten Woche nicht installiert haben. Dieses neue Update enthält alle bisherigen Updates seit September und wird kumulativ installiert.
Der Text handelt von den Themen Cybersicherheit und Microsoft. Es wird über Sicherheitsmaßnahmen im digitalen Bereich sowie über das Technologieunternehmen Microsoft gesprochen.
chsyys/DepositPhotos
Im Jahr 2018 wechselte Matt Binder zu Mashable, wo er über verschiedene Technologie-Themen wie Social Media, Technologiepolitik, Cybersicherheit, Online-Betrug, Kryptowährung, künstliche Intelligenz, Entwickler-Nachrichten, ungewöhnliche Technologien und andere verwandte Themen berichtet.